e5cloud Autonomous Security Command
Real-Time Edge Threat Neutralization, Amazon Bedrock AI Intelligence, and Automated Zero-Trust Quarantine Pipelines.
🔒 Autonomous Edge Mitigation
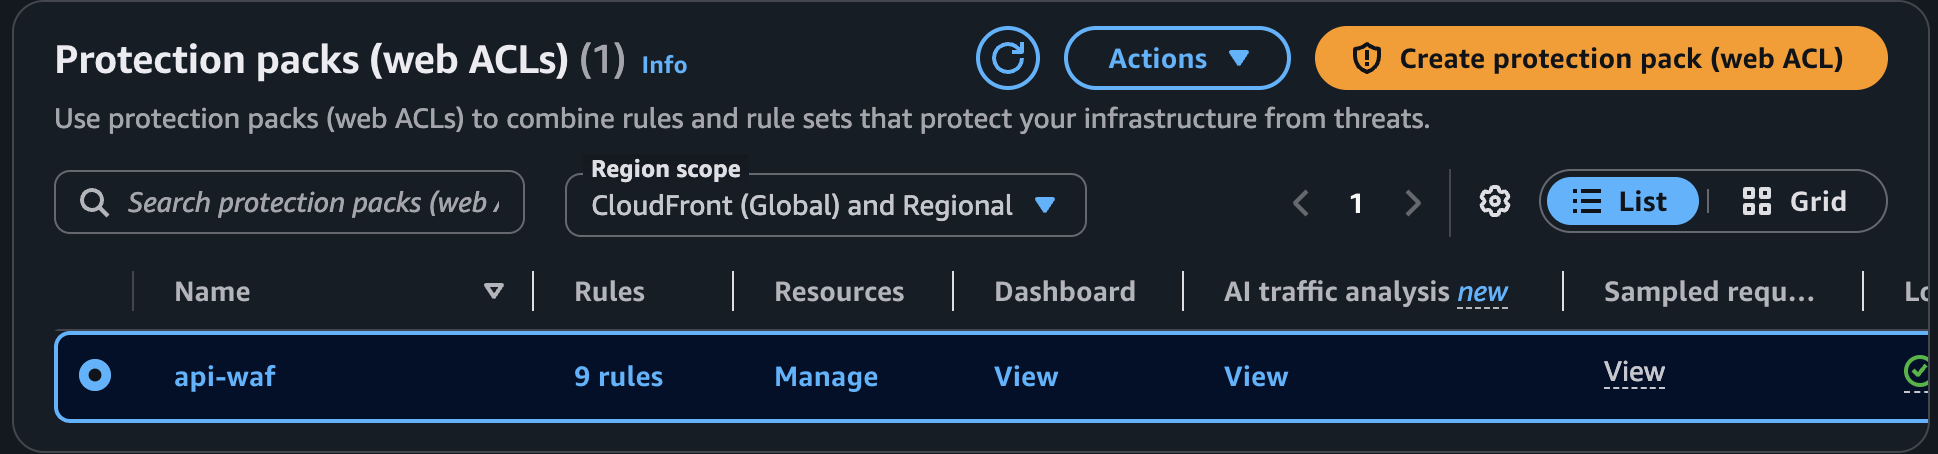
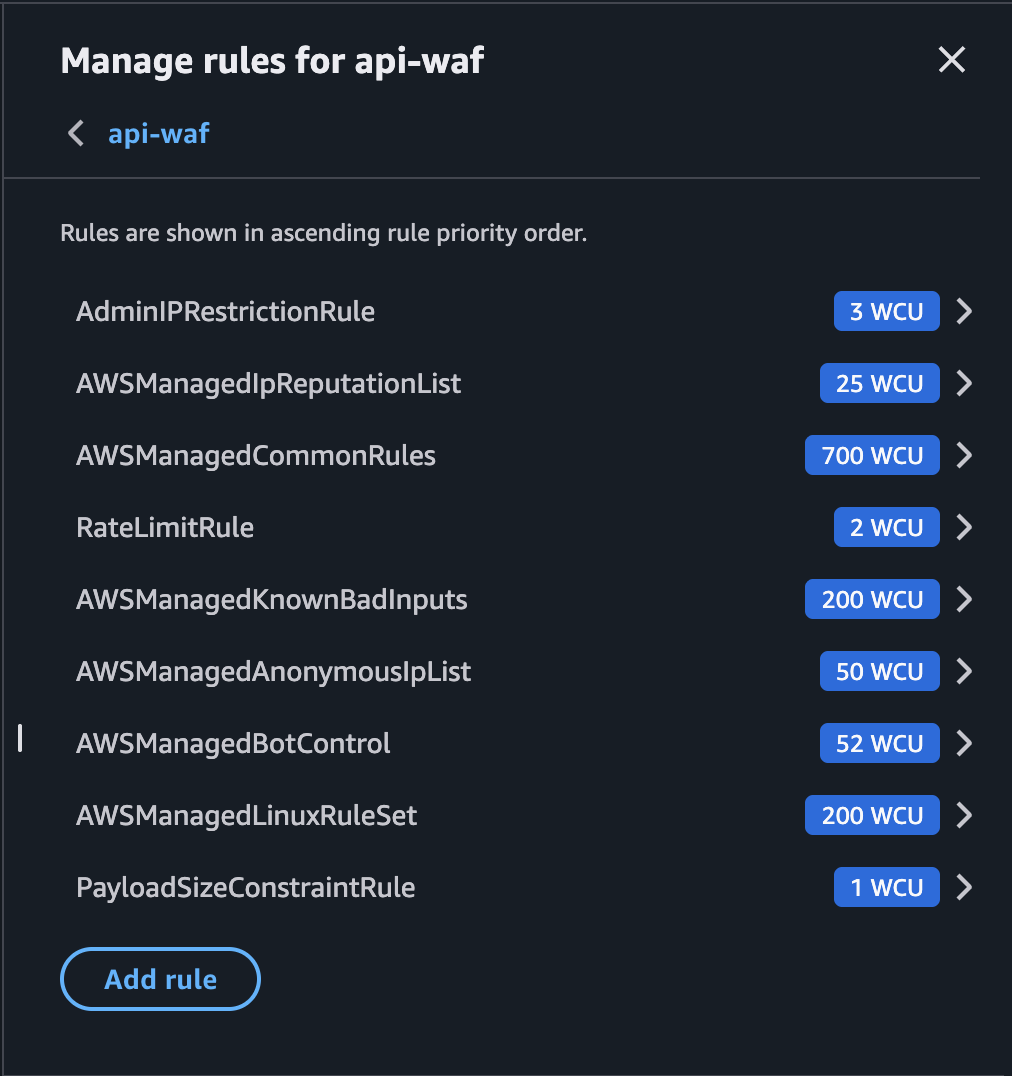
Every inbound HTTP/S request across our load balancers and CloudFront distributions is continuously analyzed by AWS WAFv2 rules designed to eliminate malicious SQL injections, cross-site scripting, and bot scans instantaneously.
🤖 Bedrock AI Threat Analysis
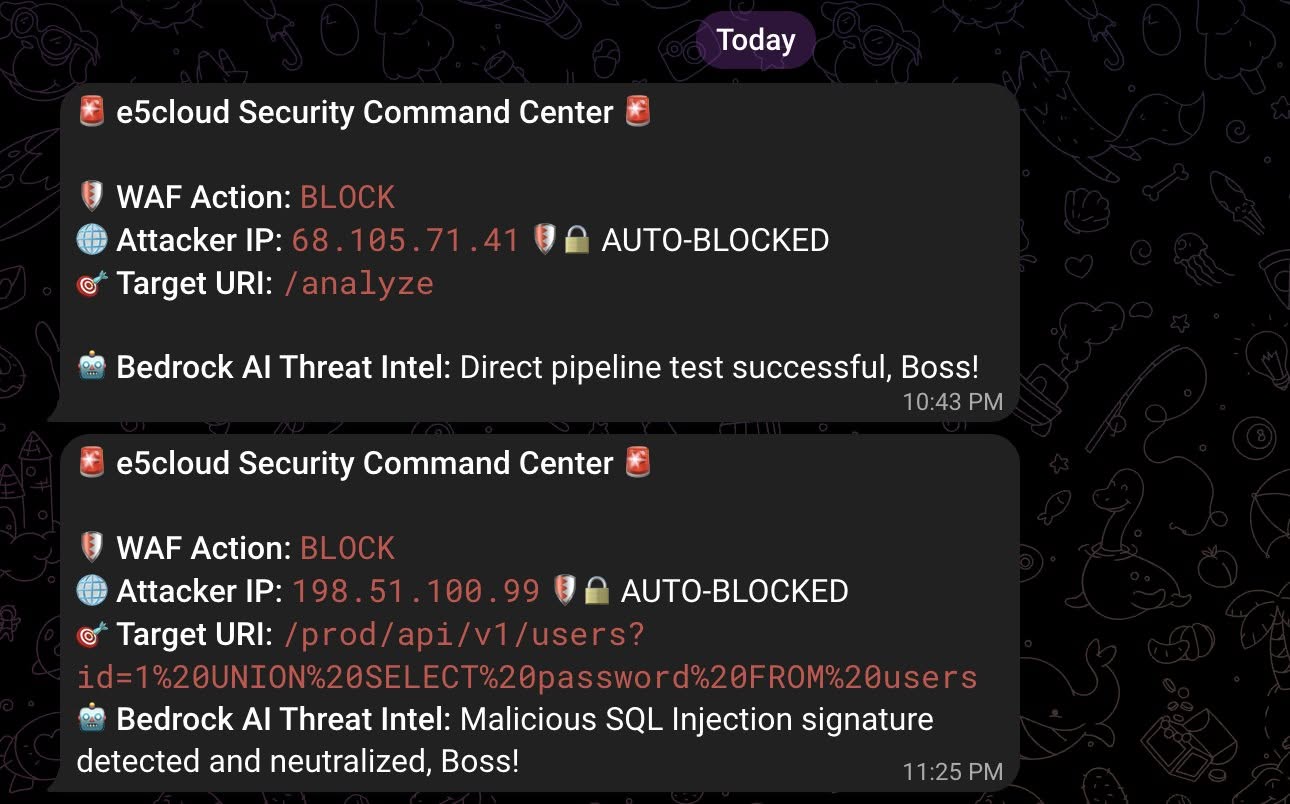
Integrated Python Lambda workers analyze payload signatures using Amazon Bedrock AI. Attack patterns are decoded, risk-assessed, and passed into automatic quarantine lists in under 500 milliseconds.
⚡ Direct Telegram Command Center
Zero-laptop required operations. Live threat alerts, IP block events, and attack metrics are broadcast directly to mobile Telegram webhooks with one-touch administrative intervention capability.
🛠️ Infrastructure as Code: Declarative Threat Quarantine
Our AWS WAFv2 dynamic quarantine set is managed declaratively via Terraform state, ensuring reproducible security profiles with automated runtime population.
📱 Live Security Telemetry
Real-time notifications dispatched directly from AWS Lambda handlers during attack events:
⚡ Live State Verification
Active WAF IPv4 quarantine set query direct from AWS CLI telemetry:
| Quarantined IP Addresses |
|---|
| 198.51.100.99/32 |
| 68.105.71.41/32 |
📸 Security Architecture Visual 1
Edge mitigation and threat isolation verification:
📸 Security Architecture Visual 2
Infrastructure flow or telemetry screenshot:
🏆 Enterprise Architectural Guarantees
- Zero-Trust Perimeter: Every origin (S3, ALB, API Gateway) is isolated behind private CloudFront OAC policies and AWS WAF Web ACLs.
- Scale-to-Zero Cost Strategy: Security monitoring and automation rely exclusively on AWS Lambda, CloudWatch, and WAF rules—maintaining a $0/month idle cost footprint.
- Automated Blacklisting: Malicious actors attempting payload injections or unauthorized scans are permanently added to the
e5-blocked-ipsstate within seconds.